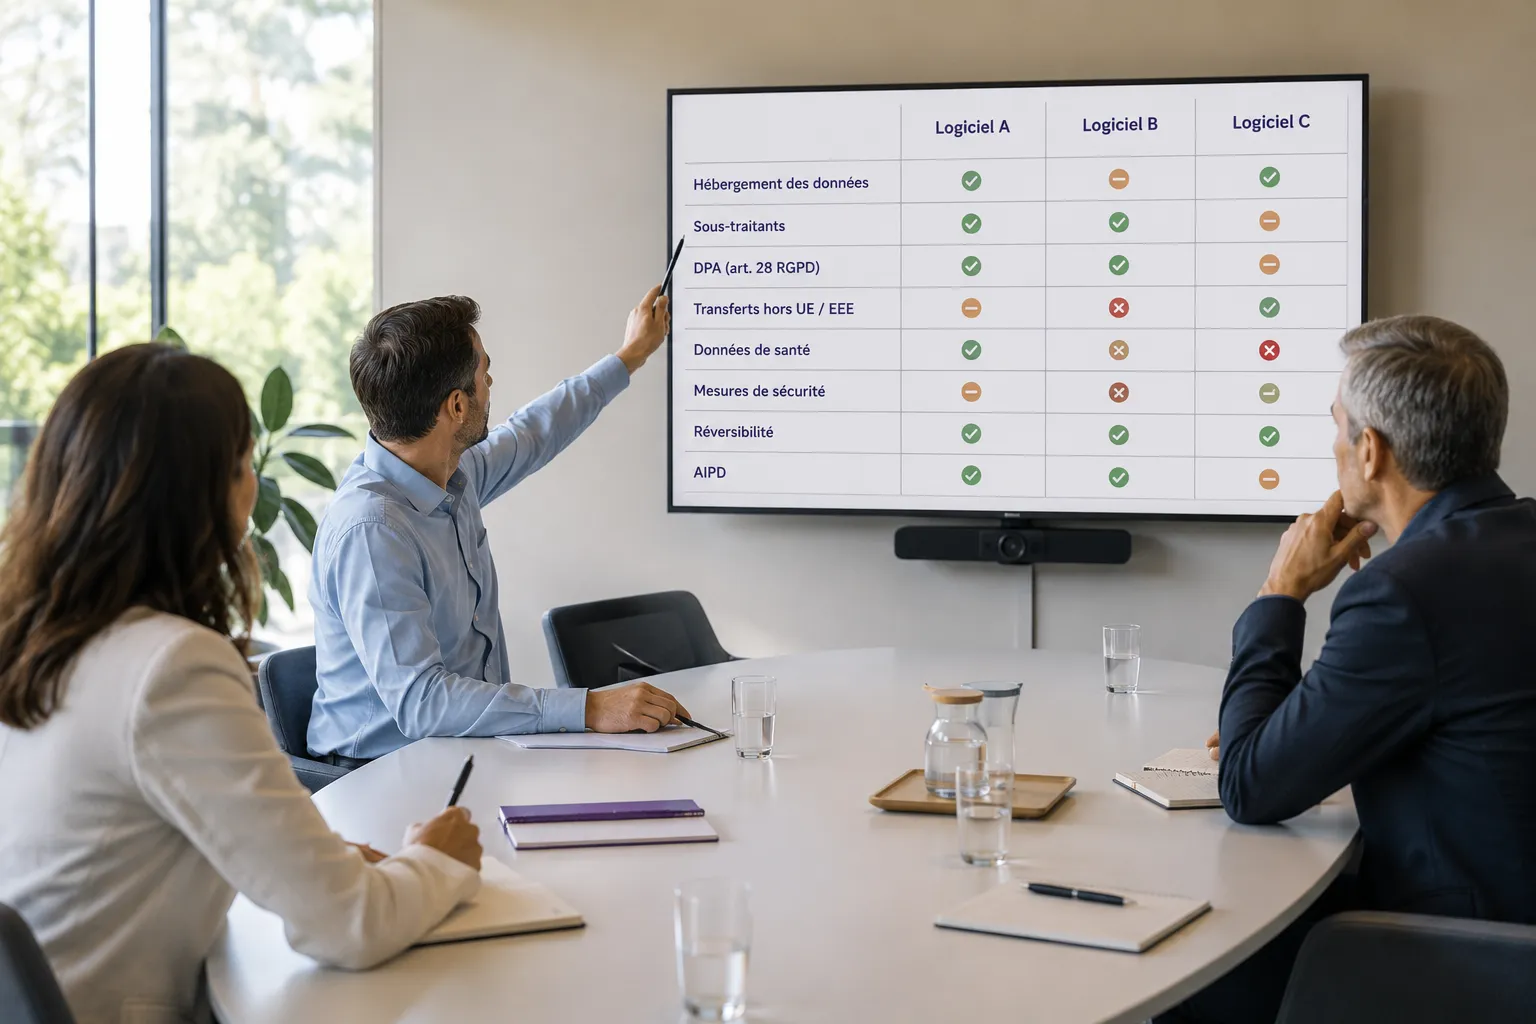
Pour choisir un logiciel RH qui respecte le RGPD, commencez par quatre points non négociables : où sont hébergées les données, qui y a accès en sous-traitance, ce que prévoit le contrat de sous-traitance (DPA) et si des données partent hors UE/EEE et sous quelles garanties. Tant que ces éléments restent flous ou oraux, considérez que le risque juridique reste élevé.
Vous gérez des dossiers du personnel, des paies, possiblement des arrêts maladie : un mauvais choix de logiciel peut exposer l’entreprise, mais aussi vous personnellement. Cette checklist vous aide à poser les bonnes questions aux éditeurs, à comparer les réponses et à refuser un outil qui ne coche pas les cases RGPD de base.
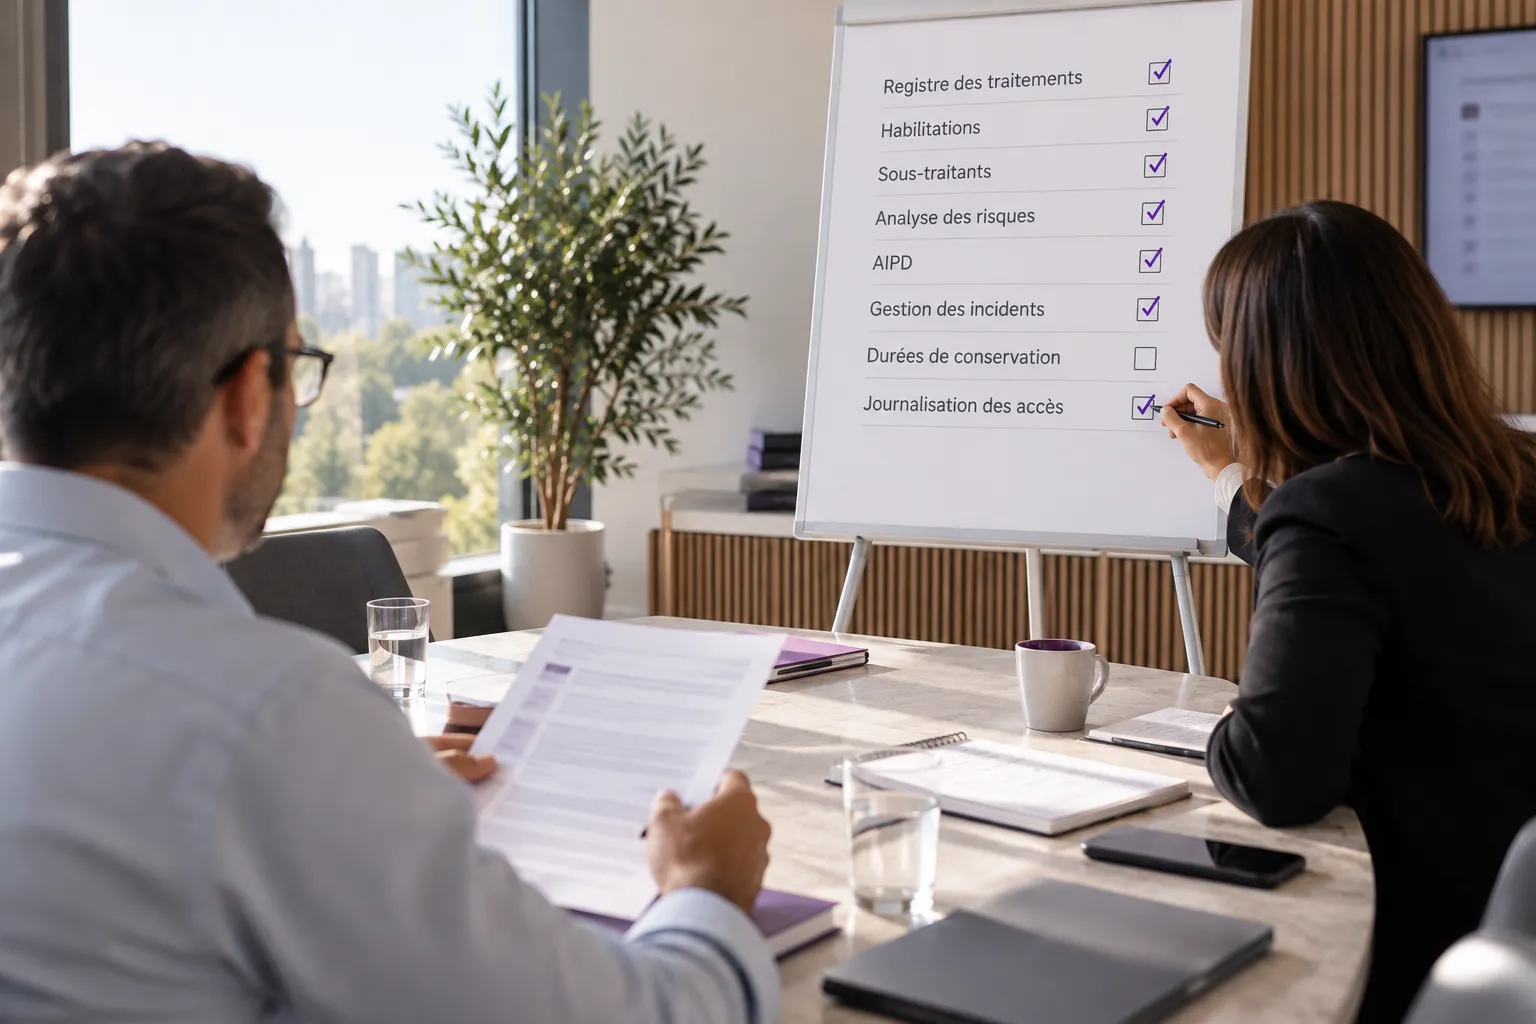
Cet article complète le guide pilier sur la mise en conformité RGPD des données RH. Avant le choix de l’outil, mettez à jour le registre des traitements et vérifiez les habilitations.
Définir les usages RH et les données traitées avant de comparer les logiciels
- Identifiez le rôle de chaque intervenant : l’entreprise reste en principe responsable de traitement ; l’éditeur agit comme sous-traitant pour les traitements réalisés pour son compte.
- Listez les modules ciblés : paie, temps de travail, absences, recrutement, évaluations, notes de frais, coffre-fort numérique, SIRH global.
- Pour chaque module, recensez les seules données utiles : identité, coordonnées, données professionnelles, données de connexion et, lorsque cela est strictement nécessaire, données sensibles ou de santé.
- Identifiez les champs à proscrire : diagnostics médicaux précis, données anciennes sans usage, champs libres non encadrés, informations sans utilité RH.
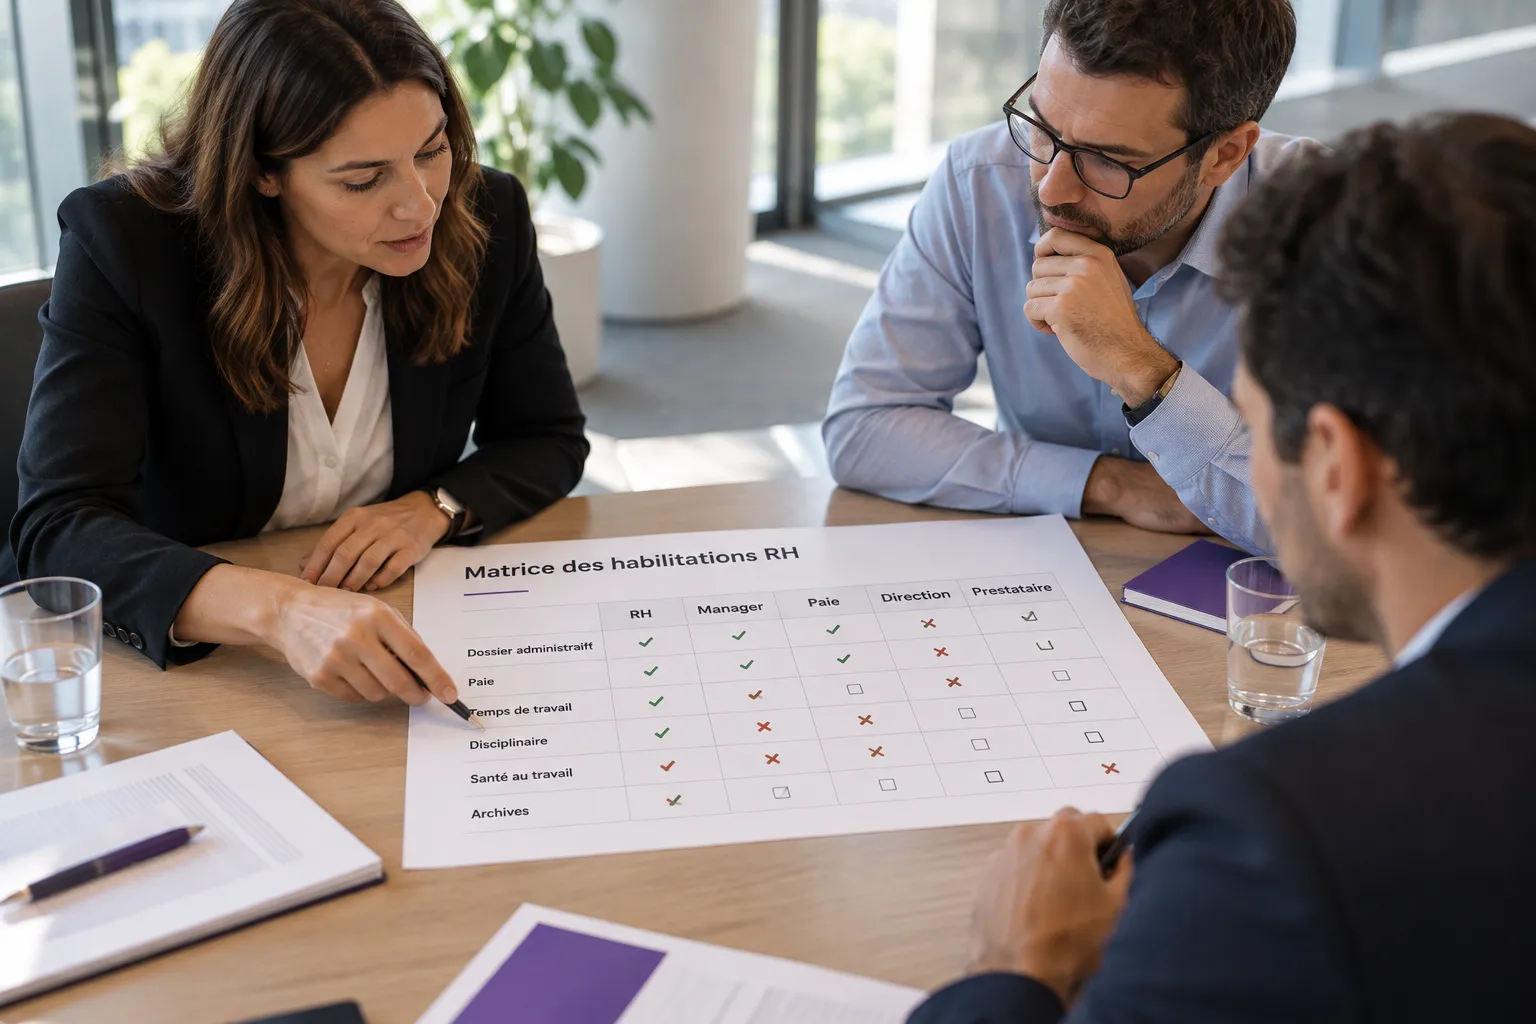
- Limitez l’accès aux données selon les fonctions : chaque utilisateur ne doit accéder qu’aux informations nécessaires à ses missions.
- Prévoyez la mise à jour du registre des traitements pour ce futur logiciel.
- Préparez l’information des salariés : finalités, base légale, destinataires, durées de conservation, droits et coordonnées du contact compétent.
- Rédigez une fiche besoins : modules retenus, données autorisées, données interdites, profils d’accès et durées de conservation cibles.
- Exemple interne simple : pour un module absences et notes de frais, limitez la collecte à la nature de l’absence nécessaire à sa gestion, aux justificatifs expurgés des informations inutiles et aux pièces de dépense utiles.
Passer au crible le DPA du logiciel RH selon l’article 28 RGPD
- Vérifiez l’existence d’un contrat ou d’une annexe écrite, intégrée aux documents contractuels, qui encadre précisément le traitement de données pour le compte de l’entreprise.
- Contrôlez la description des traitements : objet, finalités RH, catégories de données, catégories de personnes concernées, durée, nature des opérations et obligations de chaque partie.
- Vérifiez que l’éditeur agit uniquement sur instructions documentées de l’entreprise, y compris pour d’éventuels transferts hors UE/EEE.
- Recherchez des mesures de sécurité adaptées : gestion des habilitations, traçabilité des accès, chiffrement lorsque pertinent, sauvegardes, gestion des incidents et tests réguliers.
- Identifiez les sous-traitants ultérieurs, leurs pays d’intervention et leurs missions. Le DPA doit prévoir une autorisation écrite ; si elle est générale, l’éditeur doit informer l’entreprise avant tout ajout ou remplacement afin qu’elle puisse s’y opposer.
- Vérifiez les engagements d’assistance de l’éditeur : traitement des demandes d’exercice des droits, sécurité, analyse d’impact lorsque nécessaire, notification des violations de données et coopération en cas de contrôle.
- Prévoyez un droit d’audit ou, au minimum, l’accès à des éléments de preuve suffisants sur la conformité et la sécurité.
- Contrôlez la fin du contrat : au choix de l’entreprise, restitution ou suppression des données, sort des sauvegardes, format de restitution, délai d’exécution et confirmation écrite de suppression, sauf obligation légale de conservation.
- Écartez les DPA génériques qui ne décrivent pas les traitements RH réels, les clauses modifiables unilatéralement par simple lien web sans information contractuelle, ou les documents silencieux sur les engagements de sécurité, les sous-traitants et la réversibilité.
La loi impose que le sous-traitant présente des garanties suffisantes et qu’un contrat définisse notamment l’objet, la durée, la finalité, les catégories de données, les personnes concernées et les mesures de sécurité ; il ne peut agir que sur instruction du responsable de traitement (art. 28 RGPD).
Contrôler l’hébergement, les sous-traitants et les transferts hors UE/EEE
- Exigez une liste écrite des pays de stockage, de sauvegarde, d’archivage et de reprise d’activité des données RH, avec l’engagement d’être informé avant toute modification.
- Demandez les pays depuis lesquels l’éditeur, son support et ses sous-traitants peuvent accéder aux données ou administrer le logiciel. Un accès à distance depuis un pays hors UE/EEE constitue un transfert au sens du RGPD.
- Obtenez la liste des sous-traitants ultérieurs, avec leur mission, leur pays d’établissement et leurs pays éventuels d’accès aux données : hébergement, maintenance, support, messagerie, sauvegarde, infogérance.
- Vérifiez que le DPA prévoit l’autorisation écrite des sous-traitants ultérieurs et, en cas d’autorisation générale, une information préalable permettant à l’entreprise de s’opposer à leur ajout ou remplacement (art. 28 RGPD).
- Contrôlez le mécanisme applicable à chaque transfert hors UE/EEE : décision d’adéquation de la Commission européenne (art. 45 RGPD) ou garanties appropriées, notamment clauses contractuelles types (art. 46 RGPD).
- En présence de clauses contractuelles types, demandez l’analyse réalisée sur la législation du pays de destination, les mesures complémentaires prévues et les risques résiduels. Les clauses seules ne suffisent pas si elles ne garantissent pas un niveau de protection effectivement équivalent.
- Écartez les contrats qui se limitent à évoquer un « cloud » sans identifier les localisations, les accès distants, les sous-traitants ou le mécanisme de transfert applicable.
- Une politique externe peut être admise si le contrat la rend opposable, si sa version est identifiable et si toute évolution affectant les transferts ou sous-traitants est annoncée suffisamment tôt pour permettre une opposition.
- Conservez une fiche de choix retraçant les réponses de l’éditeur, les documents examinés, les éventuels transferts identifiés, l’évaluation des risques et la décision motivée de retenir ou d’écarter le logiciel. Cela alimente la démonstration de conformité de l’entreprise.
Traiter à part les données de santé, les risques élevés et la fin de contrat
- Identifiez les modules traitant des visites médicales, arrêts de travail, invalidité, remboursements santé ou documents médicaux. Limitez ces données au strict nécessaire et aux seules personnes habilitées.
- Repérez les données sensibles : santé, adhésion syndicale, origine ethnique, biométrie utilisée pour identifier une personne, opinions ou convictions.
- Si le logiciel héberge des données de santé dans le cadre d’activités concernées, vérifiez la certification de l’hébergeur et encadrez précisément les lieux d’hébergement, les sous-traitants, les accès, les incidents, la restitution et la destruction des données. À compter du 25 septembre 2026, le stockage de ces données devra être limité à l’UE/EEE ; les accès depuis un pays tiers devront être identifiés et juridiquement encadrés.
- Évaluez, avant le déploiement, la nécessité d’une AIPD lorsque l’outil prévoit une surveillance systématique, un scoring poussé, un profilage important ou des décisions automatisées susceptibles d’avoir un effet significatif sur les salariés.
- Associez le DPO, les RH et l’IT à cette analyse. Documentez les paramètres de l’outil, les accès autorisés, les risques identifiés et les garanties prévues par l’éditeur.
- Prévoyez dans le contrat un délai de notification des incidents, le contenu de l’alerte, l’assistance de l’éditeur et les modalités de réversibilité : format d’export, délai et coût de restitution, suppression des copies et traitement des sauvegardes.
- Pour un module de suivi de performance avec score ou alertes, évitez toute décision prise uniquement par l’outil, limiter l’accès des managers et paramétrer les seuils avant sa mise en service.