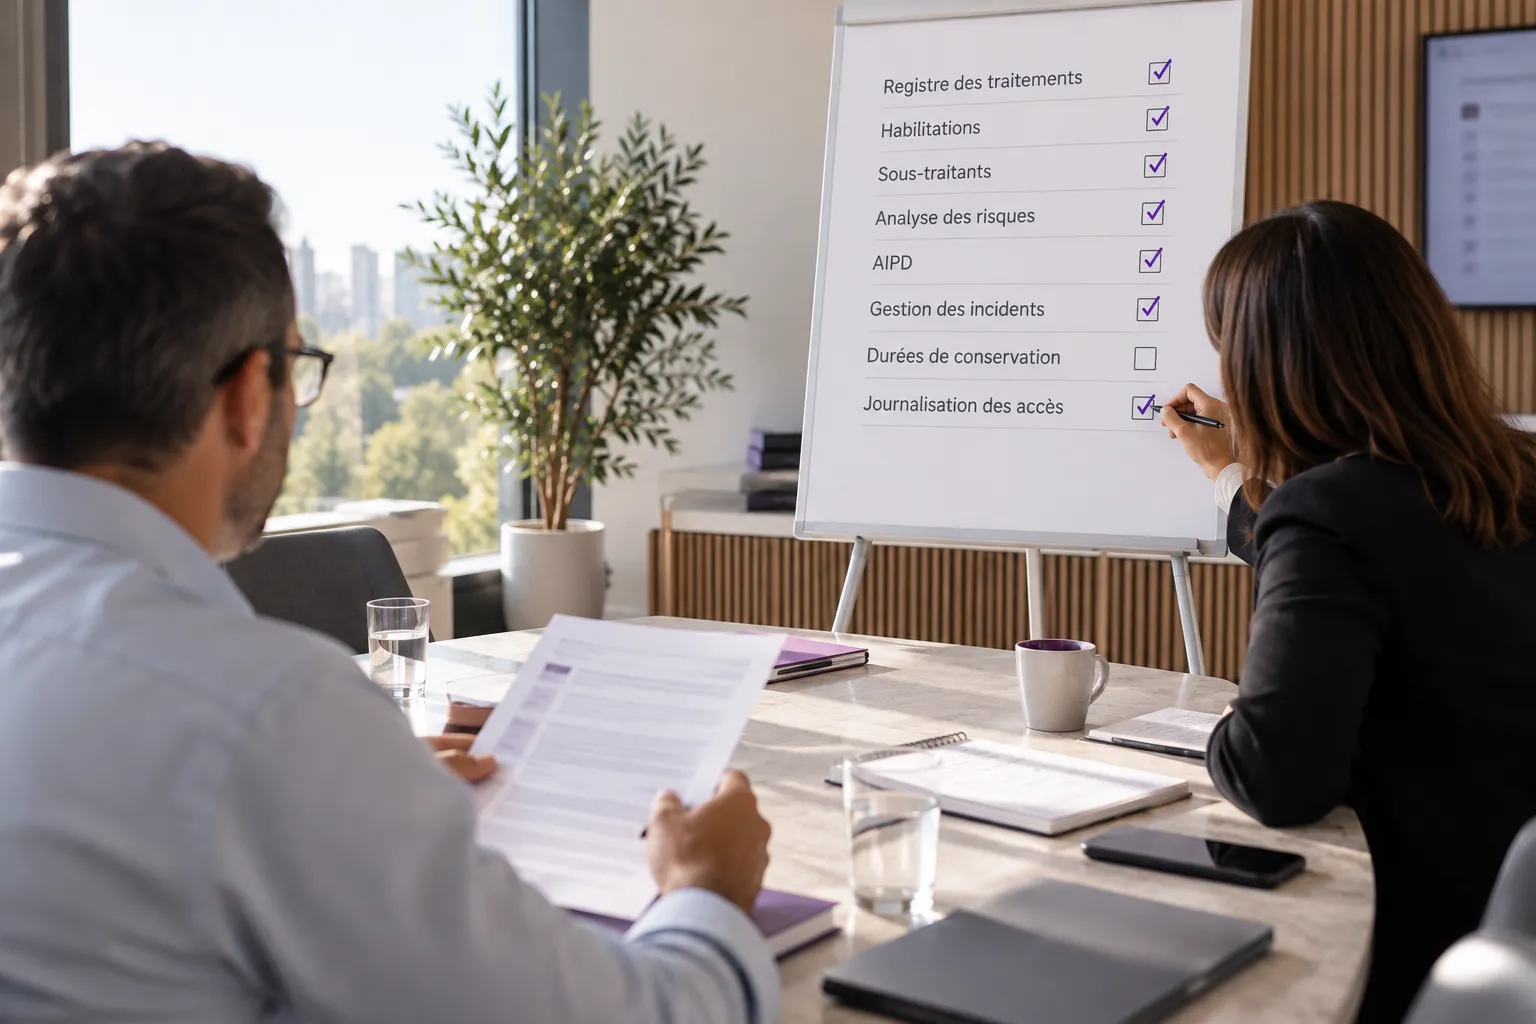
Vous sécurisez vos données RH en combinant trois actions : organiser vos traitements (registre, analyse des risques, durées de conservation), mettre en place des mesures techniques et organisationnelles adaptées (accès limités, traçabilité, sauvegardes, confidentialité) et conserver des preuves datées de vos choix. En cas de contrôle de la CNIL, vous devez pouvoir montrer que vous appliquez le RGPD : registre à jour, procédures écrites, gestion des habilitations, contrats avec les prestataires, suivi des incidents et règles d’archivage. Les traces d’accès et autres journaux doivent être conservés pendant une durée adaptée à leur finalité, puis supprimés ou archivés de manière sécurisée. Vous gérez déjà la paie, les dossiers du personnel, le recrutement, souvent avec plusieurs outils et prestataires. L’objectif n’est pas de tout refaire, mais de structurer l’existant, d’identifier les écarts et de formaliser les éléments nécessaires pour justifier les pratiques de votre entreprise en cas de contrôle ou de violation de données.
Cet article complète le guide pilier sur la mise en conformité RGPD des données RH. La sécurité doit être reliée au registre des traitements, aux habilitations et aux éventuelles AIPD.
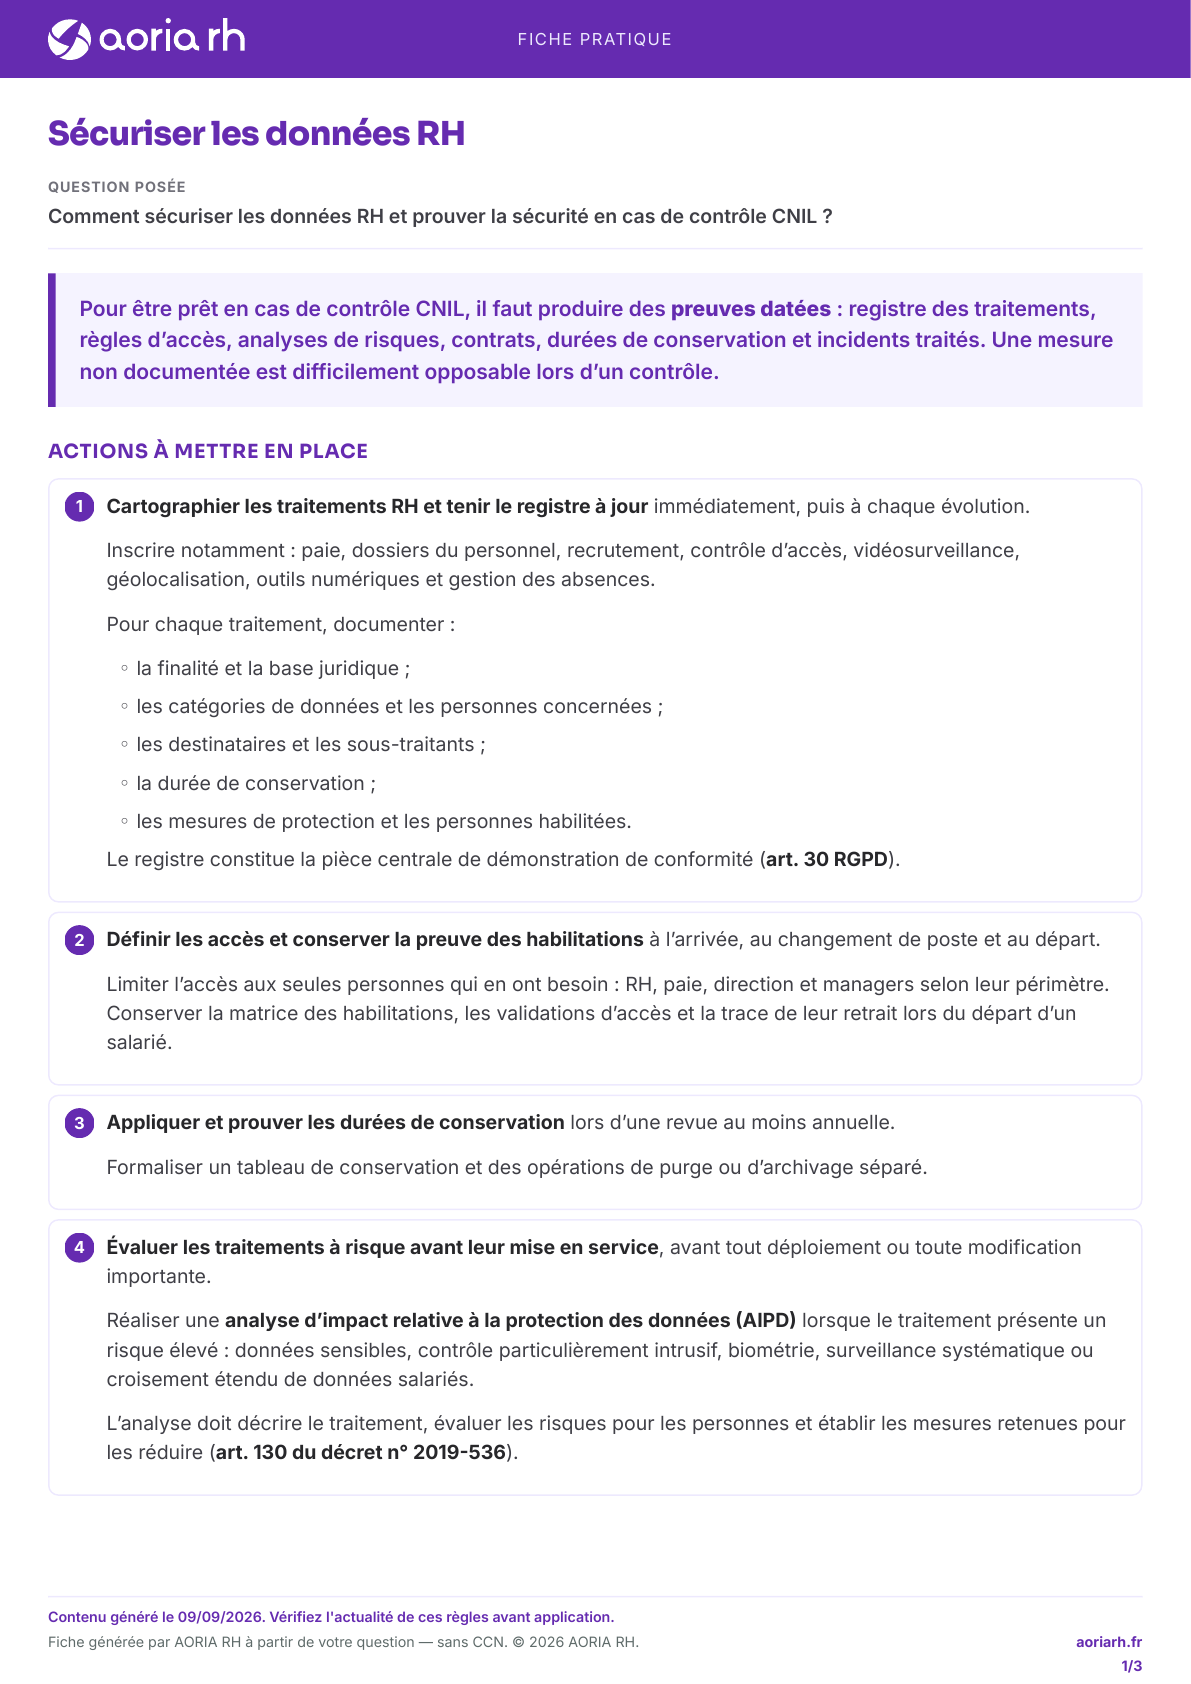
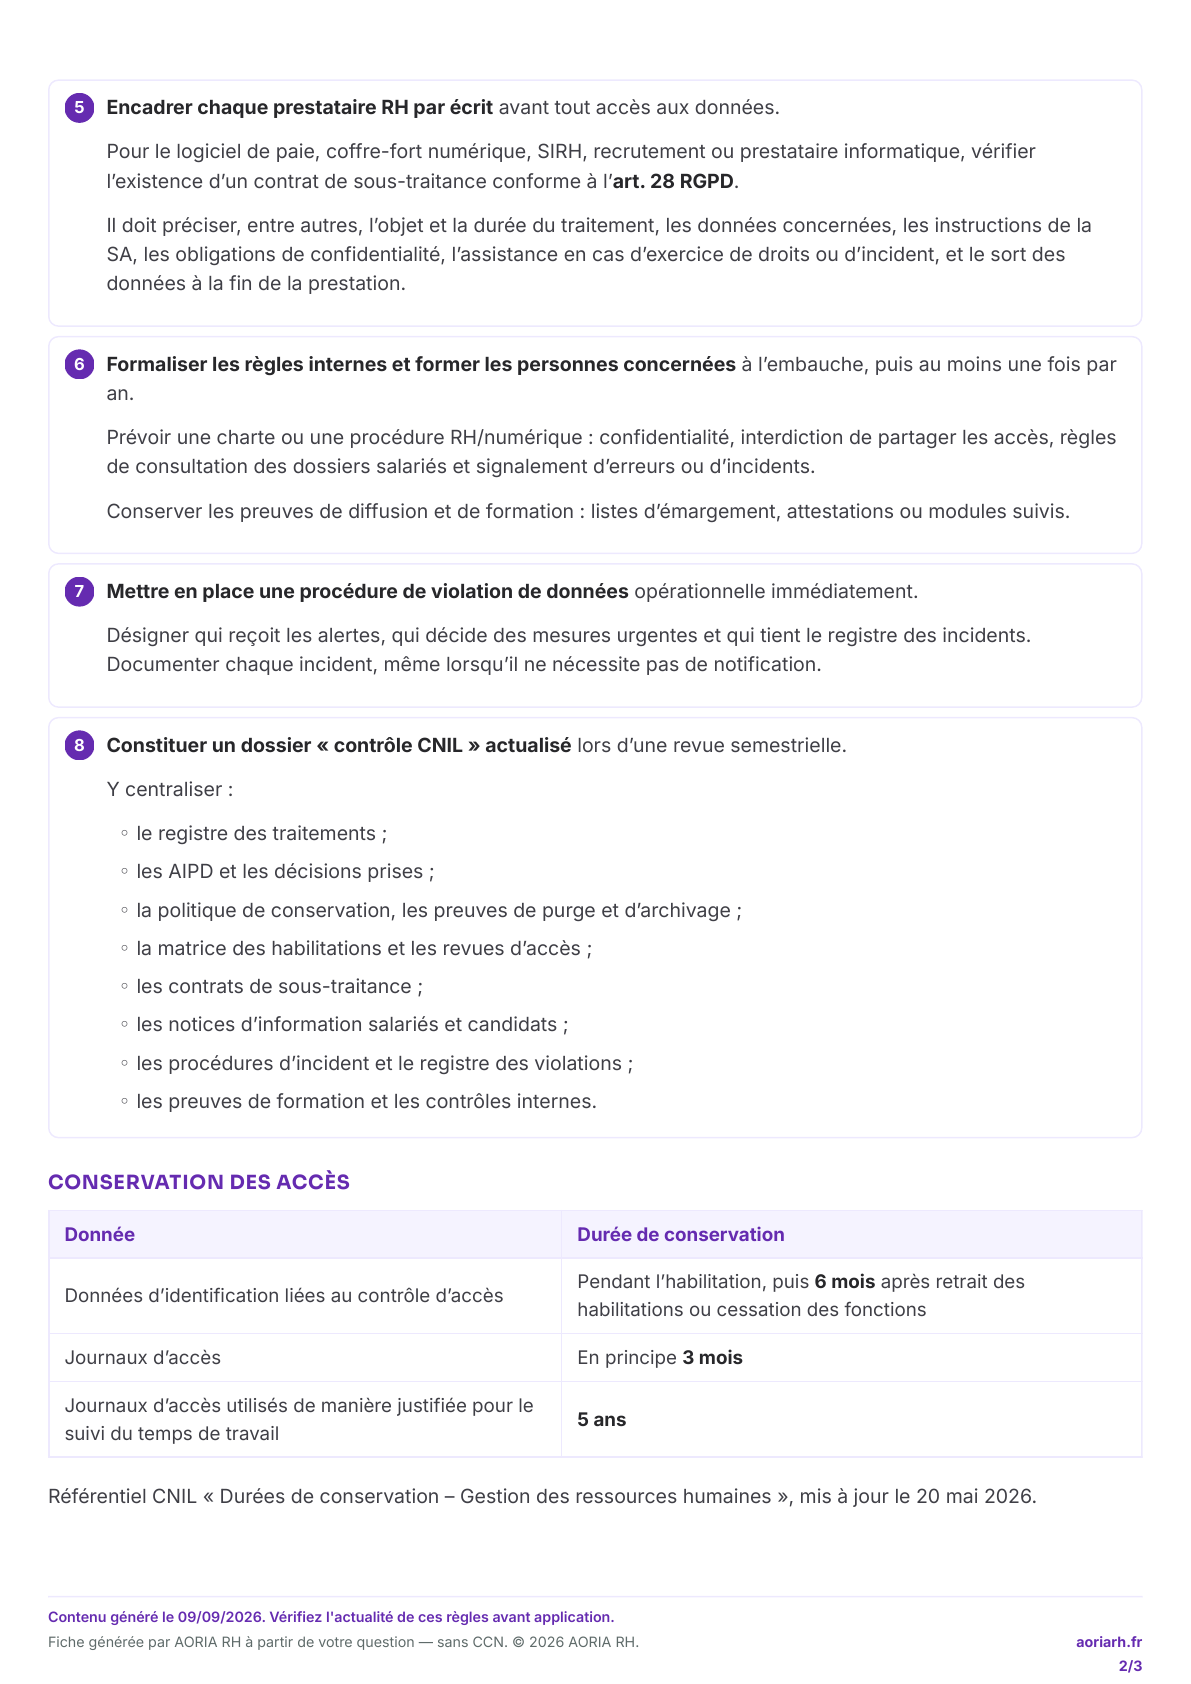
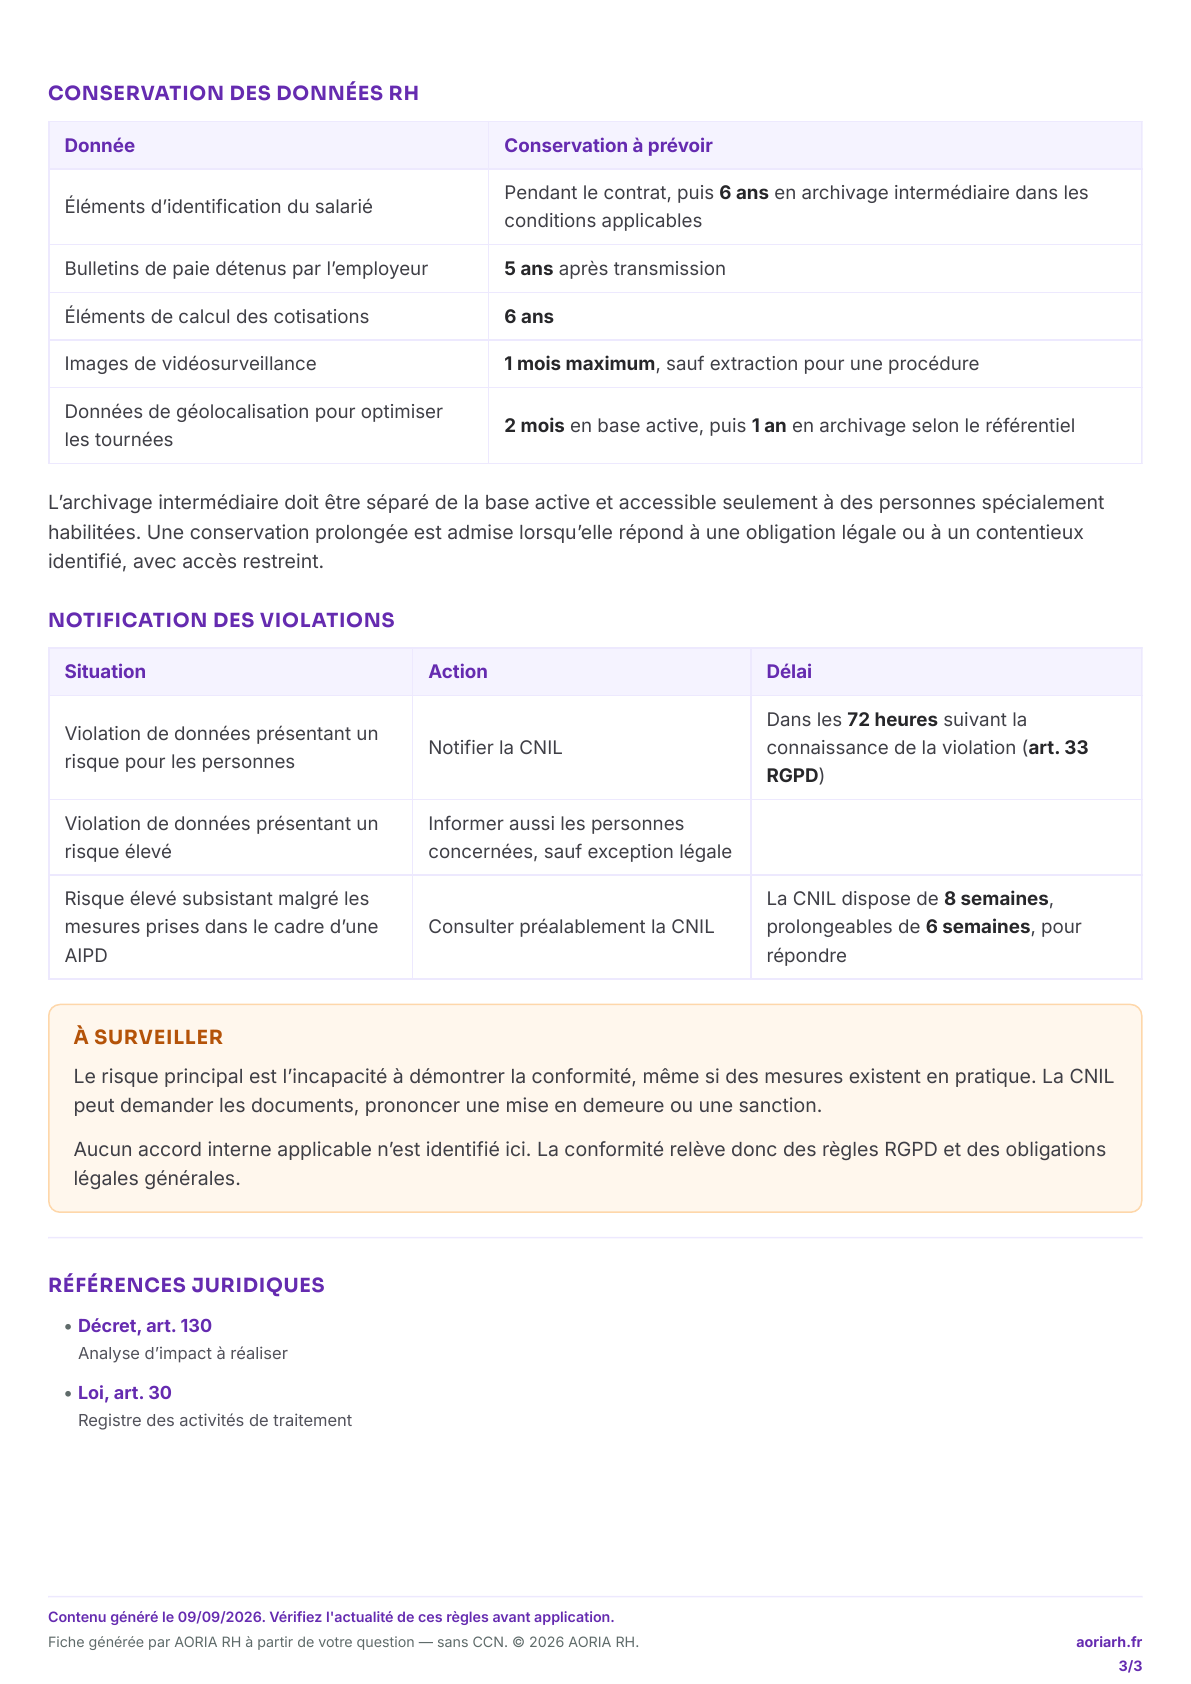
Téléchargez la fiche pratique « Sécuriser les données RH ».
Fiche pratique
Sécuriser les données RH
Poser le cadre : ce que la CNIL attend sur les données RH et les preuves de sécurité
La CNIL attend que vous puissiez expliquer vos traitements RH, prouver que vous les maîtrisez et démontrer par des documents datés que la sécurité n’est pas qu’un discours mais une pratique suivie.
Pour les données RH, l’entreprise agit en responsable de traitement : elle détermine les finalités, par exemple la paie, la gestion du personnel ou le recrutement. Les prestataires de paie, SIRH, hébergement ou recrutement interviennent comme sous-traitants et doivent être encadrés par des contrats écrits précisant leurs obligations de confidentialité, de sécurité et d’assistance en cas d’incident.
Le RGPD impose une sécurité adaptée aux risques et une capacité à justifier les choix effectués. Lors d’un contrôle, la CNIL attend des éléments concrets et exploitables : pas seulement des explications, mais des procédures appliquées et les preuves correspondantes.
Les principales preuves à réunir en matière RH sont :
- Registre des traitements décrivant les finalités, données, destinataires, durées et mesures de sécurité ;
- Politiques et procédures sur les outils, les dossiers RH, les accès et les incidents ;
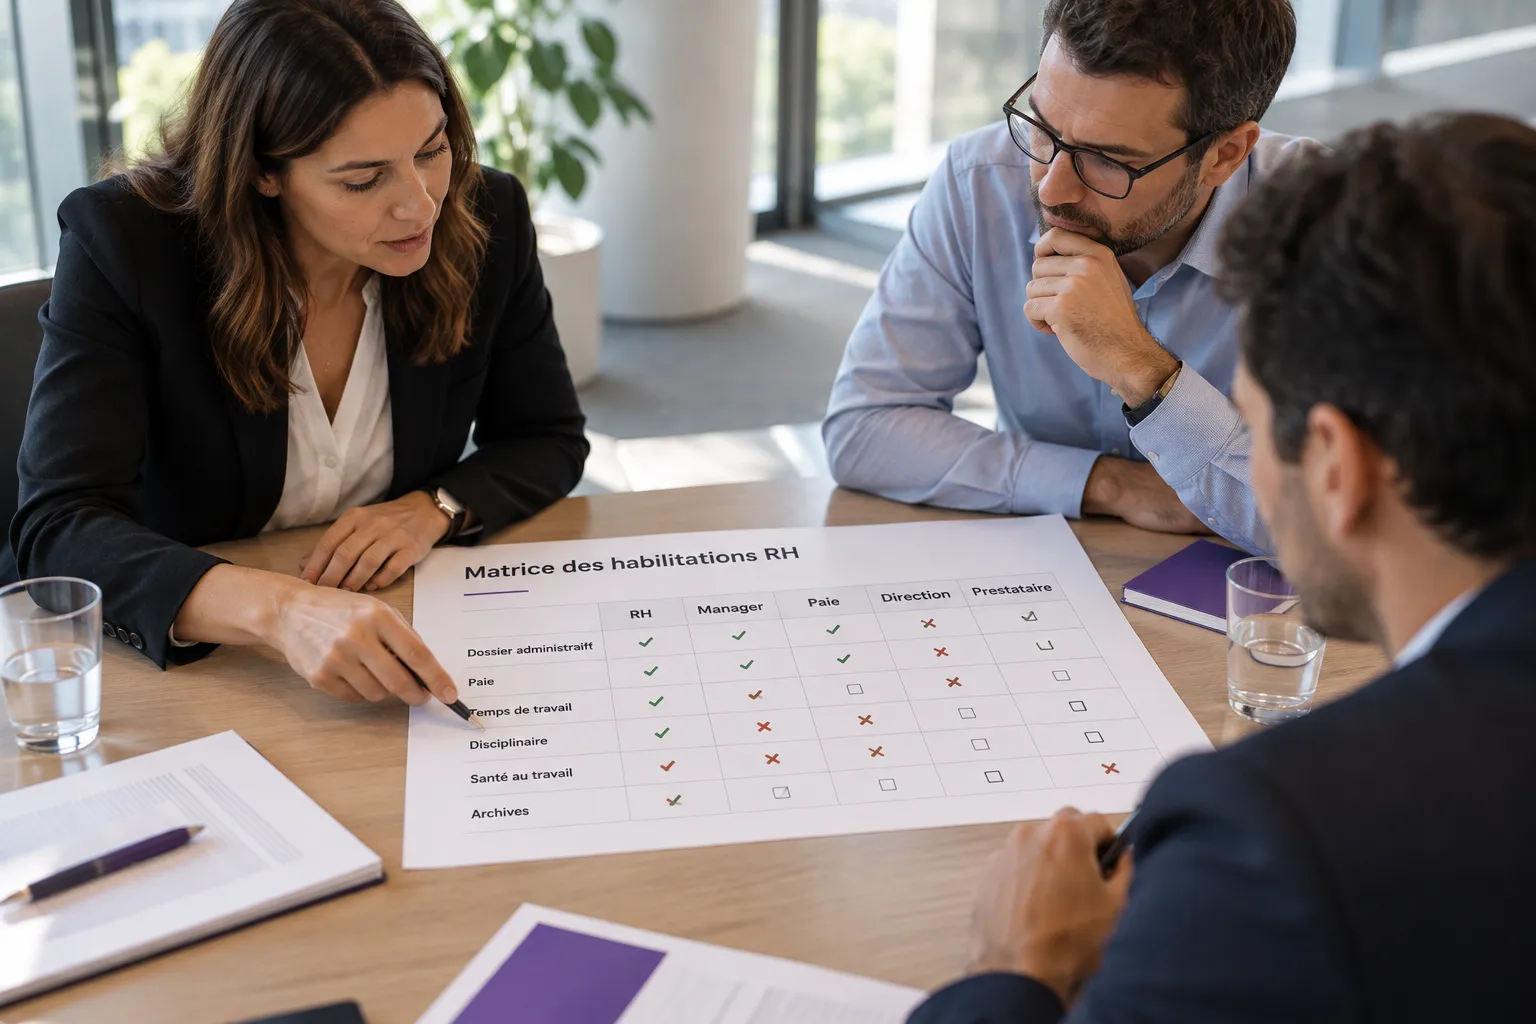
- Preuves d’encadrement des accès : des matrices d’habilitation, validations d’accès et revues périodiques ;
- Gestion des incidents : un registre des violations de données, avec les décisions et mesures prises ;
- Analyses de risques ou AIPD lorsque le traitement présente un risque élevé ;
- Notices d’information communiquées aux salariés ;
- Contrats sous-traitants intégrant les clauses RGPD, la sécurité et la localisation des données.
Les journaux, traces d’accès et autres preuves doivent être conservés pendant une durée proportionnée à leur finalité, puis supprimés ou archivés de façon sécurisée. Une mesure non documentée reste difficile à démontrer lors d’un contrôle. Plus un traitement RH présente de risques pour les salariés (surveillance, données sensibles, volumes importants), plus la CNIL attend une documentation précise, argumentée et mise à jour de vos choix de sécurité et de vos contrôles internes.
Cartographier les traitements RH et documenter les risques
Pour préparer un contrôle, construisez un registre RH simple, complet et à jour. Il doit décrire vos traitements réellement mis en œuvre, les risques associés et, pour les dispositifs les plus sensibles, vos analyses d’impact nécessaires.
- Listez vos traitements RH
Partez des outils et des pratiques du quotidien :
- paie, gestion administrative, dossiers du personnel (papier et numérique) ;
- recrutement et candidatures (ATS, boîtes mail, tableurs) ;
- gestion des temps, absences, télétravail ;
- contrôle d’accès aux locaux, badges, biométrie éventuelle ;
- vidéosurveillance, dispositifs de géolocalisation ;
- outils numériques : SIRH, messagerie, entretiens annuels, notes de frais, e-learning.
Chaque bloc fonctionnel peut devenir une ligne de traitement dans le registre, à condition que la finalité, les données utilisées et les personnes concernées soient cohérentes.
- Renseignez un modèle de registre homogène
Le registre est la pièce centrale de démonstration de conformité (art. 30 RGPD). Pour chaque traitement, prévoyez au moins les rubriques suivantes :
- finalité : gérer la paie, recruter, contrôler l’accès aux locaux, organiser le télétravail ;
- base juridique : exécution du contrat de travail, obligation légale ou intérêt légitime ; le consentement ne doit être utilisé que lorsque le salarié dispose d’un choix réellement libre ;
- catégories de données : identité, données de paie, évaluations, données de connexion, images, données de localisation ;
- personnes concernées : salariés, candidats, intérimaires, stagiaires ;
- destinataires internes : RH, managers, finance, direction ;
- sous-traitants et prestataires : éditeur de paie, SIRH, hébergeur, cabinet de recrutement ;
- transferts éventuels hors de l’Union européenne ;
- durée de conservation, règles d’archivage et modalités de suppression ;
- mesures de sécurité principales : accès limités, cloisonnement, sauvegardes, traçabilité ;
- principes d’habilitation : personnes autorisées, niveau d’accès et règles de révision des droits.
- Hiérarchisez les risques et décidez si une AIPD est nécessaire
Pour chaque traitement, évaluez notamment :
- la sensibilité des données : santé, données disciplinaires, biométrie ou localisation précise ;
- l’ampleur et la durée de la surveillance ;
- le nombre de salariés ou de candidats concernés ;
- les conséquences possibles en cas d’accès non autorisé, de perte ou de diffusion des données ;
- les garanties prévues : limitation des accès, conservation courte, information des salariés, procédures de contrôle.
Une analyse d’impact relative à la protection des données (AIPD) est nécessaire lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes. La biométrie, la vidéosurveillance étendue ou la géolocalisation systématique constituent des situations à examiner avec attention.
L’analyse doit décrire le traitement, évaluer les risques et documenter les mesures retenues pour les réduire. Elle doit être conservée avec le registre et mise à jour en cas d’évolution importante du dispositif.
- Fixez des durées de conservation adaptées
Les durées doivent correspondre à la finalité du traitement et être formalisées dans le registre. À titre de repère, les images de vidéosurveillance sont conservées au plus un mois, sauf extraction nécessaire à une procédure disciplinaire ou pénale. Les journaux de contrôle d’accès sont en principe conservés trois mois.
À l’expiration de la durée prévue, les données doivent être supprimées ou placées en archivage intermédiaire lorsque leur conservation reste nécessaire pour respecter une obligation légale ou assurer la défense des droits de l’entreprise.
Organiser les accès, les habilitations et la traçabilité
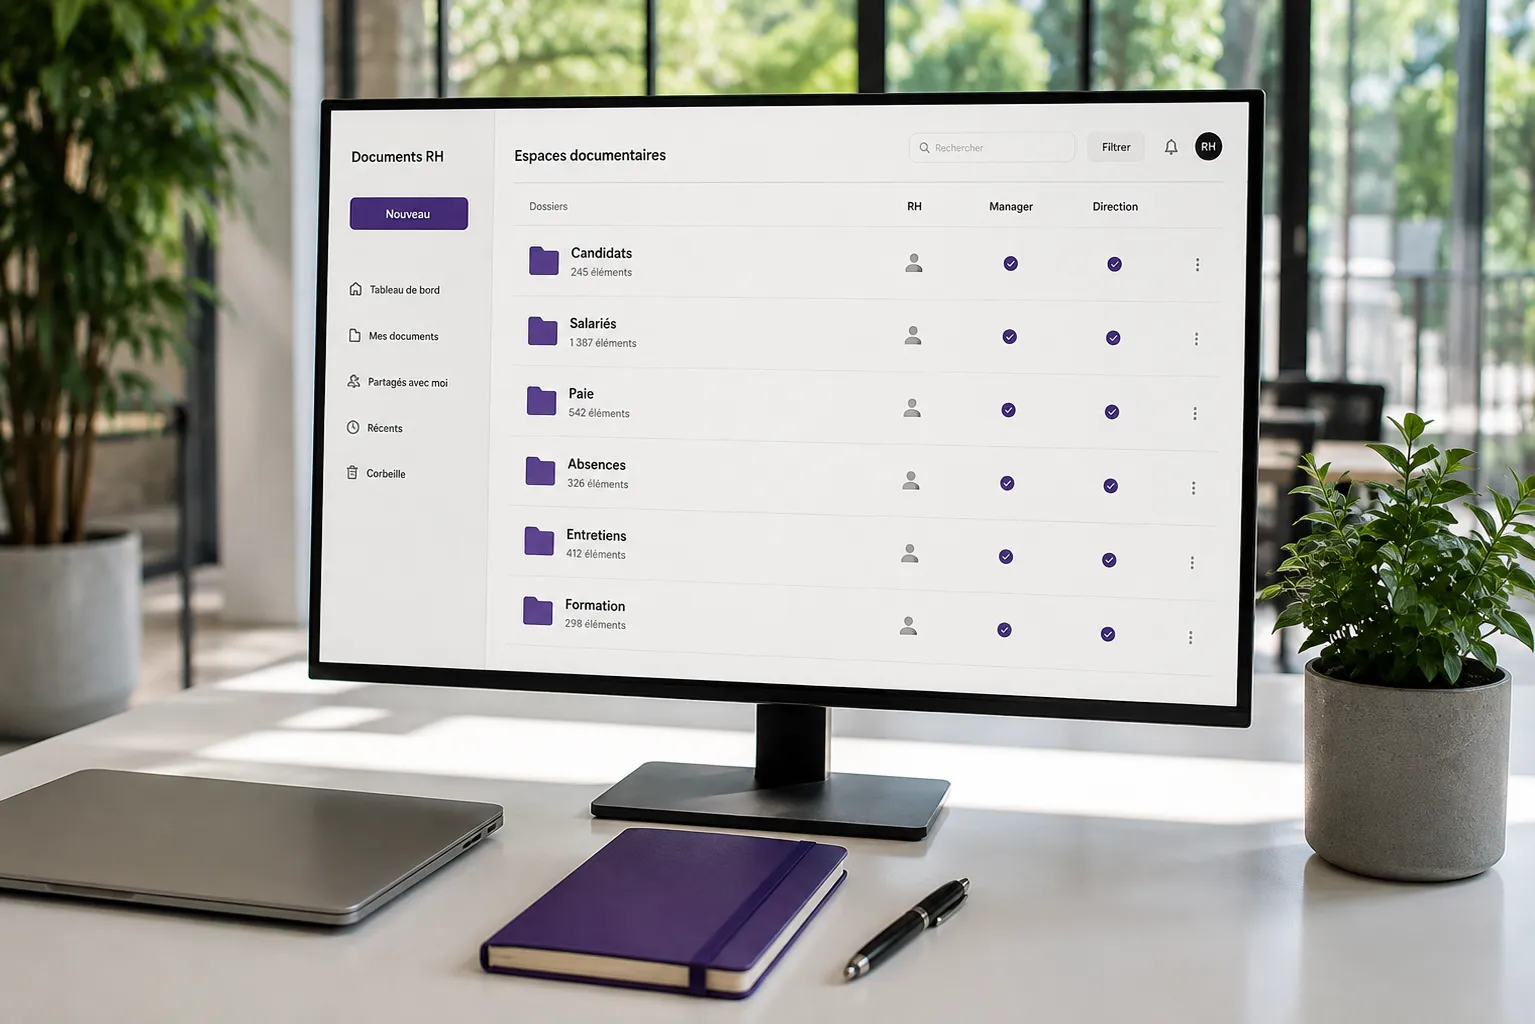
Pour rassurer la CNIL, vous devez montrer que chacun ne voit que les données RH dont il a besoin, et que chaque accès est tracé et révisé dans le temps.
-
Définir des profils types et appliquer le principe du moindre privilège
-
Listez les grands profils : RH (gestion du personnel), paie, direction, managers, prestataires (SIRH, paie externalisée, médecine du travail, etc.).
-
Pour chaque profil, décrivez les données accessibles : consultation seule, création/modification, export, suppression.
-
Limitez l’accès à ce qui est utile aux missions : par exemple, un manager voit les données de son équipe, pas la paie de tout l’effectif.
-
Construire une matrice d’habilitations
-
Créez un tableau simple : en lignes les profils (ou noms si besoin), en colonnes les outils et types de données (SIRH, paie, DPAE, dossiers papier, messagerie).
-
Pour chaque case, indiquez le niveau d’accès (aucun, lecture, écriture, admin) et la date de validation.
-
Conservez la validation d’un responsable (RH ou DSI) : mail, ticket, signature sur un formulaire.
-
Gérer les arrivées, mobilités et départs
-
Arrivée : créez les comptes et appliquez le profil standard prévu à la matrice. Gardez la demande initiale et la preuve de création.
-
Mobilité interne : ajustez les droits selon le nouveau poste (retrait des anciens accès, ajout des nouveaux) et tracez la date de changement.
-
Départ : désactivez immédiatement les comptes, retirez les accès aux dossiers partagés et outils RH, conservez la preuve de retrait.
-
Assurer la traçabilité : journaux et revues périodiques
-
Activez les journaux utiles à la sécurité de vos outils RH : connexions, consultations ou actions sensibles, créations et suppressions de comptes, changements de droits, exports de données. Les actions d’administration doivent également être traçables.
-
Conservez les journaux selon leur finalité. Pour les données de journalisation liées au contrôle des accès, le repère est de 3 mois après leur enregistrement ; lorsqu’elles servent au suivi du temps de travail, elles peuvent être conservées 5 ans. Pour les traces conservées afin de détecter des intrusions et réaliser des audits de sécurité, la durée recommandée est de 6 mois à 1 an à compter de la connexion.
-
Si une trace est nécessaire à une procédure disciplinaire ou judiciaire, extrayez-la du dispositif, consignez cette extraction et conservez-la dans un dossier distinct pendant la durée de la procédure.
-
Conserver les preuves des habilitations et de leur retrait
-
Archivez la matrice d’habilitations avec son historique (versions datées).
-
Classez les demandes d’accès, les validations, les tickets de création et de suppression de comptes.
-
Gardez un registre synthétique des retraits d’accès (date, personne, systèmes concernés) pour montrer, en cas de contrôle, que les droits ne perdurent pas après changement de poste ou départ.