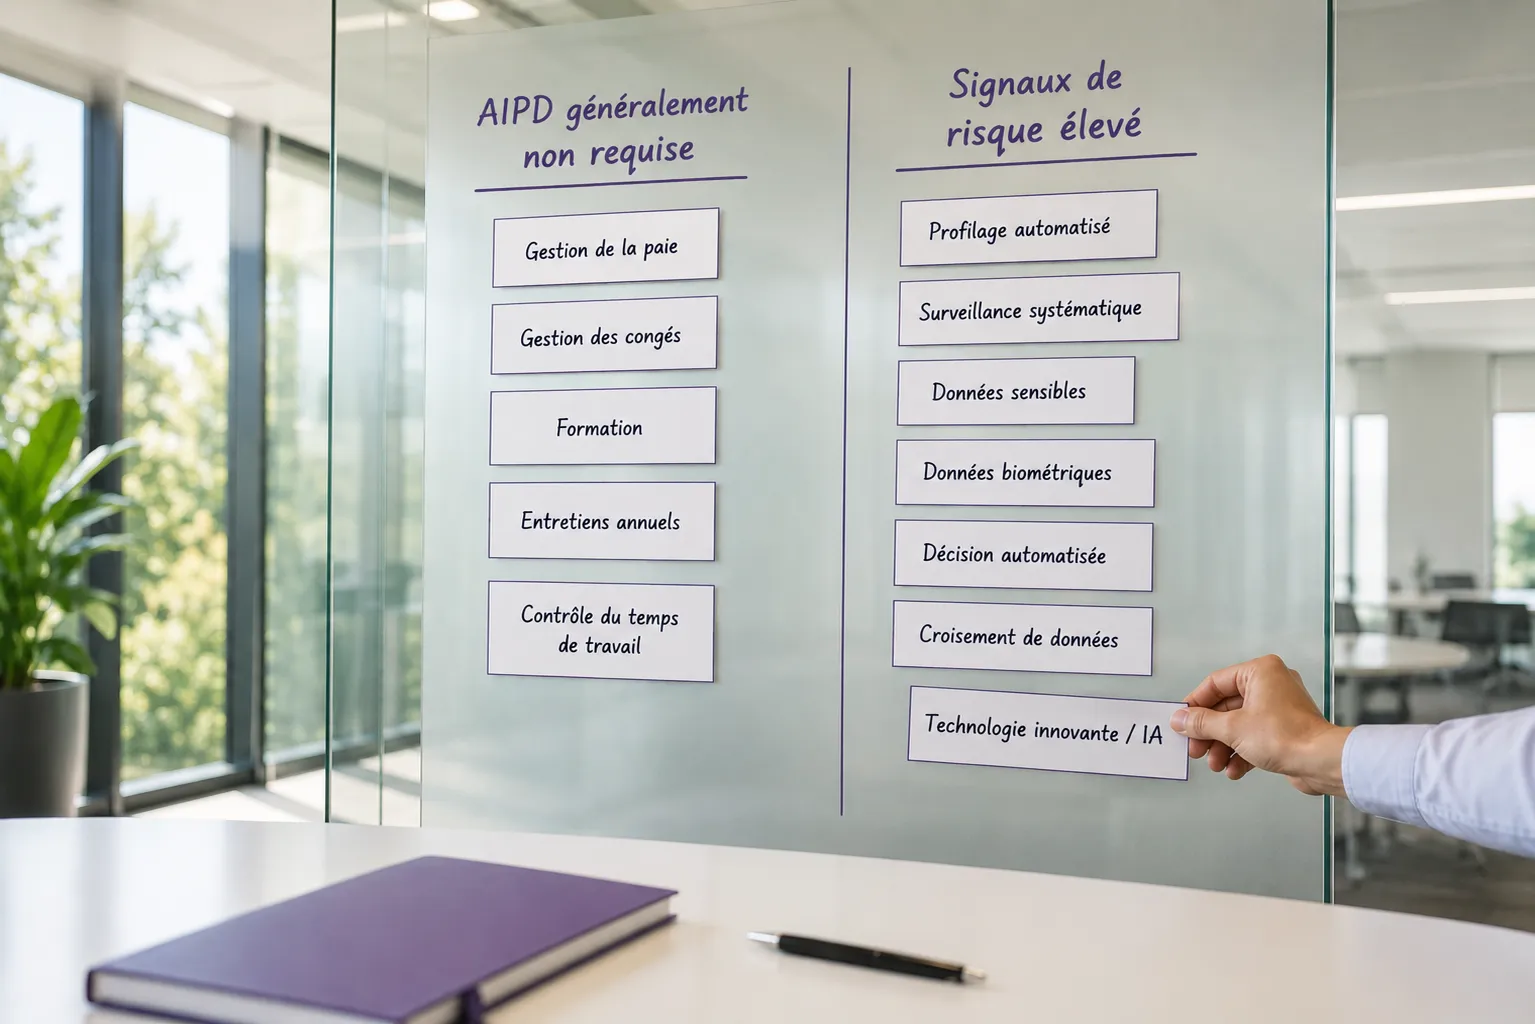
Vous devez lancer une AIPD pour un traitement RH si le projet crée un risque élevé pour les droits des salariés : par exemple un outil de surveillance, un traitement de données sensibles de santé ou un profilage poussé pour le recrutement ou l’évaluation. Cette analyse doit intervenir avant la mise en production, dès que les grandes lignes du projet sont définies, pour ajuster le dispositif sans tout refaire.
Vous gérez déjà des données sociales, de paie, de contrôle d’accès, voire de tri de CV par l’IA. Vous craignez de passer à côté d’une obligation RGPD, sans disposer d’un service juridique dédié. Une méthode claire vous aide à décider si une analyse d’impact est requise, à la conduire avec vos équipes, puis à documenter une décision défendable en cas de contrôle ou de litige.
Cet article complète le guide pilier sur la mise en conformité RGPD des données RH. Une AIPD s’appuie notamment sur le registre des traitements et sur une analyse des habilitations et accès.
Situer votre projet RH : traitement, rôle, moment pour lancer l’AIPD
Avant de décider si vous devez lancer une AIPD, vous devez savoir sur quel projet RH elle porte, qui prend la décision et à quel stade du projet vous vous posez la question.
Une AIPD est une analyse de risques RGPD menée avant la mise en œuvre d’un traitement qui expose les salariés à un risque élevé. Elle sert à documenter les risques et les mesures prévues, puis à décider si le projet peut démarrer tel quel, avec des ajustements, ou pas du tout.
Dans l’entreprise, le responsable du traitement est en principe la société elle-même, et non le DRH, le dirigeant ou le responsable de service à titre personnel. La personne qui porte le projet RH agit au nom de la société : elle définit la finalité, choisit l’outil, détermine les données collectées, les personnes qui y accèdent et la durée de conservation.
Pour une AIPD, la décision de la réaliser, sa validation et la responsabilité finale de conformité relèvent donc de la SA, représentée en pratique par sa direction et le porteur du projet. Celui-ci doit associer les fonctions compétentes — RH, informatique, sécurité, juridique — afin de documenter les risques et les mesures prévues.
Le DPO, lorsqu’il est désigné, conseille la société et le porteur du projet, contrôle la démarche et doit être consulté sur l’AIPD. Il ne porte pas seul la décision de déployer le traitement ni l’acceptation du risque résiduel : ces décisions appartiennent au responsable du traitement.
Vous devez d’abord identifier si le projet constitue un traitement de données personnelles dans le cadre de la gestion des salariés ou des candidats. Il s’agit de tout projet qui utilise des données de salariés ou de candidats pour gérer la relation de travail : SIRH, badgeuse ou contrôle d’accès, outil de suivi des temps, téléphonie et enregistrements, messagerie, logiciel d’évaluation, plateforme de formation, IA de tri de CV ou de scoring de performance, dispositif de géolocalisation, etc.
Une AIPD doit être réalisée avant la mise en œuvre d’un traitement RH susceptible d’engendrer un risque élevé pour les droits et libertés des salariés ; elle concerne fréquemment les dispositifs de surveillance, de profilage ou traitant des données sensibles à grande échelle, alors que les dossiers individuels, la paie ou la gestion ordinaire des congés n’en nécessitent généralement pas, sauf cas particuliers.
Le bon moment pour lancer la réflexion AIPD se situe pendant la phase de conception : vous avez défini les objectifs du projet, sélectionné ou présélectionné un outil, identifié les grandes catégories de données, mais vous n’avez pas encore commencé la collecte sur les salariés réels. À ce stade, vous pouvez encore adapter les paramètres, réduire les données collectées ou refuser certaines fonctionnalités intrusives.
Reliez l’AIPD aux autres démarches RGPD. Le registre des traitements vous permet d’identifier et de décrire les projets RH sensibles. Les contrats avec les éditeurs SIRH et prestataires de recrutement encadrent les traitements réalisés pour le compte de la société. L’AIPD complète ces documents : elle analyse les risques concrets pour les salariés ou candidats et conduit, si nécessaire, à adapter le paramétrage de l’outil, les accès, les durées de conservation, les consignes internes et les clauses contractuelles.
Décider si votre traitement RH impose une AIPD
Une AIPD est requise avant la mise en œuvre lorsqu’un traitement de données est susceptible d’engendrer un risque élevé pour les droits et libertés des salariés ou des candidats. Une surveillance étendue, un profilage, l’usage de données sensibles ou le recours à une technologie nouvelle peuvent constituer des signaux d’alerte. Leur cumul rend l’AIPD généralement nécessaire.
Les signaux de risque fréquents en RH sont :
- surveillance ou suivi systématique de l’activité, des communications ou des déplacements ;
- profilage, scoring ou évaluation automatisée des salariés ou candidats ;
- utilisation de données sensibles, telles que des données de santé, des opinions ou des données biométriques ;
- suivi détaillé conservé durablement ou appliqué à un grand nombre de personnes ;
- salariés, intérimaires ou candidats placés dans une situation de déséquilibre vis-à-vis de l’employeur ;
- technologie nouvelle ou dont le fonctionnement et les effets sont difficiles à comprendre, comme certains outils d’IA ;
- croisement de plusieurs sources de données afin d’affiner le suivi, l’évaluation ou la prise de décision.
| Situation concrète en RH | Signaux indiquant qu’une AIPD est probablement requise | Cas où l’AIPD n’est en principe pas requise |
|---|---|---|
| Gestion administrative classique : paie, dossiers individuels, congés | Ajout de données de santé ou de données disciplinaires, suivi étendu ou profilage automatisé produisant des effets importants | Données limitées à la gestion habituelle de la relation de travail, sans scoring ni croisement étendu |
| Contrôle des horaires et des accès | Badge couplé à la géolocalisation, suivi détaillé des déplacements, alertes automatisées sur les retards ou les pauses | Badge utilisé pour l’accès aux locaux et l’enregistrement des entrées et sorties, avec des données limitées et des accès encadrés |
| Recrutement et mobilité | Tri automatisé des CV, scoring par IA, recoupement avec des sources externes ou réseaux sociaux, décision reposant largement sur un outil | Suivi manuel des candidatures, tests pertinents avec intervention humaine réelle dans l’évaluation et la décision |
| Évaluation et suivi de performance | Tableaux de bord individuels très détaillés, scoring continu, recommandations déterminantes issues d’un algorithme | Entretiens annuels documentés, indicateurs adaptés au poste et décision finale prise par le manager après examen individuel |
| Outils de communication et télétravail | Analyse systématique des courriels ou des échanges, enregistrement généralisé des appels, suivi continu de l’activité à distance | Outils utilisés pour communiquer et collaborer, sans analyse individualisée systématique ni contrôle permanent |
Vérifiez les listes officielles publiées par la CNIL : certaines catégories de traitements imposent une AIPD, d’autres sont listées comme exemptées.
En cas de doute ou de cumul de plusieurs facteurs de risque, décidez de mener une AIPD, quitte à l’alléger. Vous aurez une base écrite pour ajuster le projet et répondre à une question de la CNIL ou des représentants du personnel.
Structurer l’AIPD : décrire le traitement et vérifier sa base légale
Commencez l’AIPD par une description claire du projet RH et vérifiez que l’usage des données repose sur une base légale adaptée et sur un besoin réel, ni plus large ni plus long que nécessaire.
-
Définir précisément la finalité Décrivez le besoin RH auquel répond le traitement : recruter, gérer les candidatures, contrôler l’accès aux locaux, organiser le temps de travail ou sécuriser les équipements. La finalité doit être déterminée avant le déploiement de l’outil.
-
Présenter le fonctionnement réel du dispositif Indiquez les personnes concernées, l’outil utilisé, les données collectées, leur source, les personnes habilitées à y accéder et les destinataires externes. Prévoyez aussi la durée de conservation, les éventuels transferts hors de l’Union européenne et les conditions de suppression ou d’archivage.
-
Répartir les rôles Identifiez votre société en qualité de responsable de traitement, les éventuels sous-traitants — éditeur, hébergeur, intégrateur — et le DPO lorsqu’il est désigné. Le contrat avec chaque sous-traitant doit être écrit et prévoir notamment la confidentialité, l’assistance à la conformité, le sort des données à la fin de la prestation et la preuve du respect de ses obligations (décret n° 2019-536, art. 131).
-
Vérifier la nécessité et la proportionnalité Pour chaque donnée, justifiez son utilité au regard de la finalité. Écartez les informations inutiles, les accès trop larges et les durées de conservation non justifiées. Le responsable du traitement doit pouvoir démontrer la conformité du traitement et tenir son registre des activités (loi Informatique et Libertés, art. 57).
-
Choisir une base légale par finalité La base légale doit correspondre à l’objectif poursuivi : obligation légale, exécution du contrat de travail, intérêt légitime ou consentement lorsque celui-ci peut être réellement libre. En RH, le consentement du salarié est rarement la base la plus solide compte tenu du lien de subordination.
Si le dispositif comporte des données de santé, biométriques ou d’autres catégories particulières, vérifiez aussi qu’une exception spécifique autorise leur traitement.
Analyser les risques pour les salariés et définir les mesures de réduction
Partir des risques vus du point de vue du salarié simplifie l’exercice. Vous partez des atteintes possibles, vous estimez leur importance, puis vous décidez des protections adaptées.
-
Identifier les atteintes possibles Examinez les conséquences d’un accès non autorisé, d’une fuite, d’une erreur de données, d’un suivi excessif ou d’une décision injustifiée. Les risques peuvent porter sur la vie privée, la confidentialité, la réputation, l’égalité de traitement, l’évolution professionnelle ou le maintien dans l’emploi.
-
Évaluer le niveau de risque Appréciez, pour chaque risque, la gravité du préjudice potentiel et la probabilité qu’il survienne. Une attention renforcée est nécessaire en cas de surveillance systématique, de profilage, de décision automatisée, de croisement de données, de données sensibles ou d’usage d’une technologie nouvelle.
-
Définir des mesures de réduction adaptées Prévoyez des accès limités aux personnes habilitées, une authentification renforcée, des durées de conservation courtes, des contrôles réguliers des habilitations, des règles d’effacement, une information claire des salariés et une procédure de correction des données inexactes. Les mesures doivent empêcher les accès, copies, modifications ou suppressions non autorisés et permettre de rétablir les systèmes en cas d’interruption (loi Informatique et Libertés, art. 70-13).
-
Encadrer les décisions ayant un effet RH Lorsqu’un outil produit un score, une recommandation ou un classement, conservez une intervention humaine avant toute décision concernant un candidat ou un salarié. Documentez les critères employés, les limites de l’outil et la possibilité de contester ou faire rectifier une donnée.
-
Conclure sur le risque résiduel Après application des mesures, déterminez si le risque demeure élevé. Si c’est le cas, l’analyse d’impact doit le documenter et une consultation préalable de la CNIL peut être requise avant la mise en œuvre, notamment lorsque les mesures envisagées ne suffisent pas à réduire le risque élevé (loi Informatique et Libertés, art. 70-4).